管理研究用户帐户和角色分配
本文介绍了如何管理 Veeva Clinical Data 用户对研究及相关数据的访问权限。
先决条件
默认情况下,具有 CDMS Lead Data Manager(CDMS 首席数据管理员)和 CDMS User Administrator(CDMS 用户管理员)研究角色的用户可以在系统工具(System Tools)中执行上述任务。
如果贵组织使用用户定义的研究角色,则你的角色必须授予以下权限:
| 类型 | 权限标签 | 控制 |
|---|---|---|
| “标准(Standard)”选项卡 | “系统工具(System Tools)”选项卡 | 能够访问工具(Tools)> 系统工具选项卡 |
| 功能权限 | 查看用户 | 能够查看用户及其访问权限 |
| 功能权限 | 编辑用户 | 能够创建和编辑用户及其访问权限 |
如果你的“研究”包含受限数据,你必须具有“受限数据访问(Restricted Data Access)”权限才能查看该数据。
跨 Vault 及跨域用户
在 Vault 中同一个域内的用户账户。一个用户可能无法访问域中的每个 Vault。跨 Vault 用户可以访问单个域中的多个 Vault。跨域用户可以访问不同域中的多个 Vault。可以通过工具 > 系统工具 > 用户(Tools > System Tools > Users)将其他 Vault 或其他域中的用户添加到研究中。
这些用户可以使用一组登录凭据访问他们有权限的任何 Vault,无论域如何。跨域用户登录到其主域,但会话是 Vault 特定的。如果启用了我的 Vault(My Vaults)页面,它将从跨域用户主域上的 Vault 提供服务。
VeevaID 适用于研究中心用户(25R1 及之后版本)
CDMS 采用即时(JIT)VeevaID 注册模式用于研究中心用户。在这种模式下,用户管理员将新用户的用户类型(User Type)指定为研究中心或申办方。当管理员创建研究中心用户时,系统会创建相应的人员(Person)(person__sys)记录,用于存储其详细信息和研究访问权限。然而,只有在用户成功注册 VeevaID 后,才会创建实际的用户(User)(user__sys)记录。
在初始人员记录创建并达到激活日期(Activation Date)后,研究中心用户会收到一封邀请其注册 VeevaID 的电子邮件。如果管理员将激活日期设定为未来日期,系统会将邀请加入队列,直至该日期到达。
单点登录
研究中心用户可以使用 SSO 代替 VeevaID 进行电子签名并访问其申办方的 Vault,前提是他们最初使用 SSO 登录。此选项通过申办方的 SSO 设置进行配置,且必须由域管理员启用。
访问活动
VeevaID 用户和申办方用户可以在 VeevaID 中更改自己的用户名(电子邮件地址)。用户活动报告会跟踪这些更改,当 VeevaID 用户更新用户名时,用户访问报告会引用新旧用户名的所有访问活动。
发送邀请
当 EDC 的 VeevaID 启用后,系统会自动为研究中心用户类型的新用户将注册邀请队列。在 JIT 模式下,系统会保留邀请,直到用户的激活日期到达。一旦日期到达,系统会发送第一封电子邮件,并每隔 72 小时发送后续提醒,直到用户已注册或邀请在 14 天后到期。
用户管理员可在用户尚未完成注册时,按需通过“系统工具(System Tools)”>“用户(Users)”手动重新发送注册邀请电子邮件。
要发送或重新发送注册邀请电子邮件,请执行以下步骤:
- 导航到工具(Tools)> 系统工具(System Tools)> 用户(Users)。
-
找到用户,并在 VeevaID 注册(VeevaID Registration)列中查看其状态(例如:已邀请(Invited)、已到期(Expired)或已撤销(Revoked))。如果状态是已注册,则无法重新发送邀请。

- 将鼠标悬停在该用户的姓氏(Last Name)上,以显示操作(Actions)菜单。
- 选择发送 VeevaID 邀请电子邮件(Send VeevaID Invitation Email)。
- 在确认对话框中点击发送邀请电子邮件(Send Invitation Email)。
- 可选操作:点击取消(Cancel)取消发送邀请并关闭确认对话框。
访问 Training
用户通过 CDMS Vault Training(Veeva 的学习管理系统)访问培训。研究中心用户使用 VeevaID 访问 CDMS Vault Training,并使用申办方 ID 访问 Vault EDC 研究。申办方用户使用申办方 ID 访问 Vault Training 和 Vault EDC 研究。
VeevaID 冲突解决方法
VeevaID 冲突解决流程可管理用户可能拥有多个帐户(例如,原始基本帐户和新的 VeevaID 帐户)的情况。当用户的数据与现有记录“冲突”时,可能会导致创建一个新的、单独的 VeevaID 帐户。这可以禁用用户的原始基本帐户并将其替换为新的 VeevaID 帐户。
此外,系统会将原始用户的所有访问和培训完成数据复制到 VeevaID 用户帐户,并从所有用户列表中隐藏原始用户,包括 CDMS API 检索用户 (Retrieve Users) 端点返回的列表。
解决流程如何以及何时启动
Veeva 为 EDC Vault 执行逐客户转换,以支持 VeevaID 访问权限。
在这些转换过程中,系统会自动启动 VeevaID 冲突解决流程。
具体来说,这发生在以下情况下:
- Vault 管理员在 Vault 中启用 VeevaID 转换中的自动解决用户名冲突功能标志。
- 研究中心基础用户有资格进行 VeevaID 转换,系统会尝试使用其电子邮件地址作为目标 VeevaID 用户名来转换该用户。如果其他用户在客户域中已经拥有与其 VeevaID 用户名相同的电子邮件地址,则系统会检测到用户名冲突。
如果 Vault 管理员禁用该功能标志,系统会识别冲突并将用户标记为“不符合转换条件”。
用户活动报告 & 用户访问报告
发生冲突时,用户活动报告和用户访问报告会自动在活动用户上下文下包括来自原始帐户和新帐户的活动和访问历史记录。这让管理员无需手动合并来自多个帐户的活动,从而防止误导性报告并节省时间。
生成用户活动报告或用户访问报告时,系统会自动执行以下步骤:
- 识别历史用户 ID:系统识别链接到活动用户的所有历史用户 ID,包括在冲突解决期间创建的直接链接。
- 聚合活动记录:系统合并并显示与活动用户 ID 链接的所有活动记录及其关联的历史 ID。
用户 ID 列
用户活动报告包括用户 ID 列,该列显示与每个操作关联的用户的唯一 user__sys.id 值。
对于帐户进行了冲突解决的用户,报告还指出以前的用户帐户已禁用,且已创建新用户帐户。这适用于单个用户和所有 Vault 用户的报告。
总访问时间
在特定日期范围内运行用户访问报告时,系统通过合并所有链接帐户(包括活动 VeevaID 和以前的用户 ID)的访问持续时间来计算研究和角色的总访问时间。
VeevaID 冲突解决后自动更新
在用户进行冲突解决流程时,系统会自动更新以下用户信息和记录以反映他们的新 VeevaID:
电子邮件组成员资格:对于在电子邮件组中拥有成员资格的用户,系统会自动更新电子邮件组以使用新的 VeevaID。这可确保任何后续电子邮件通知都会发送给新用户。
审计跟踪导出:创建审计跟踪导出作业时,系统仅在用户下拉列表中显示新的 VeevaID 用户以供选择。但是,如果审计跟踪导出中包含任何受冲突解决影响的用户,系统会自动包括原始用户和 VeevaID 用户的所有审计事件,并将其统一显示在新 VeevaID 用户的上下文下。这提供了完整、不间断的审计历史记录,并保持了审计跟踪导出的连续性。
质疑消息:对于之前使用原始用户创建质疑消息的用户,系统会自动将与该质疑消息关联的用户 ID 更新为新的 VeevaID 用户的 ID。这确保了这些 VeevaID 用户可以继续编辑他们使用原始帐户创建的任何质疑消息。
VeevaID 注册报告
用户管理员可以生成 VeevaID 注册报告,用于监控和跟踪 VeevaID 邀请活动。
要生成报告,请执行以下操作:
- 导航到工具(Tools)> 系统工具(System Tools)> 用户(Users)。
- 从操作菜单中,选择 VeevaID 注册报告(VeevaID Registration Report)。
- 在作业已排入队列(Job Queued)对话框中,单击关闭(Close)。作业完成后,Vault 会发送一封电子邮件通知,其中附有 .xlsx 文件的链接。
Training 集成
Veeva Clinical Data 提供与 Veeva 的 Veeva Training 学习管理系统的集成,贵组织可以利用此功能,在用户完成分配的培训课程之前,防止其访问与研究相关的记录。了解更多关于如何使用集成的信息。
如果集成在研究中尚未启用,可以直接启用或禁用用户的研究访问权限。
如果集成已在研究中启用,在创建和编辑用户时将有更多选项。研究访问权限字段与新的 LMS 培训状态字段一起汇总为有访问权限。当以下两个条件之一满足时,用户将获得研究访问权限(有访问权限设置为是(Yes)):
- 用户已完成所有分配的培训(其 LMS 培训状态为已培训(Trained))。
- 用户的研究访问权限设置为已启用(Enabled),并且勾选了忽略 LMS 状态,假定已培训(Ignore LMS Status, Assume Trained)。
当用户有权访问多个研究时,Vault 会自动合并这些研究的培训要求。用户只需完成一次每个课程,而不是每个研究都要完成一次。
基于电子邮件的跟踪:CDMS Training 使用用户的电子邮件地址作为跟踪培训的唯一标识符。拥有与单个电子邮件地址关联的多个 EDC 帐户的用户只有一个培训档案,并且只需完成一次分配的课程即可。
忽略 LMS 状态
忽略 LMS 状态,假定已培训复选框可以覆盖用户的培训状态,使其可以在未完成培训的情况下访问研究。这在贵组织首次启用 Veeva Training 集成时非常有用,防止锁定现有用户的研究访问。
可以通过执行以下操作之一来检查特定用户的忽略 LMS 状态(Ignore LMS Status):
- 导出研究用户:导出用户及其访问权限的完整列表,然后检查忽略 LMS 状态列以了解用户的状态。
- 检索用户:使用检索用户端点检索所有用户,并检查
ignore_lms_training_status参数是否设置为“true”。 - 创建用户定义的报告 :创建用户定义的报告并检查
LMS 忽略训练状态字段的 cdms_application_role_permission_v 对象记录。如果字段的值为“Yes”,则为用户选中复选框。
要查看忽略 LMS 状态,假定已培训设置的历史记录,请使用用户访问报告(User Access Report)。其中包括忽略培训状态已更改(Ignore Training Status Changed)事件,显示遵守 LMS(LMS Respected)和忽略 LMS(LMS Ignored)作为可能的旧值和新值。
权限
要设置或编辑忽略 LMS 状态,假定已培训设置,必须具有分配给用户管理员角色的所有权限,包括编辑用户和选项卡权限。任何具有查看用户权限的角色都可以查看设置。要访问检索用户端点,需要 API 访问权限。
用户创建前的映射:Veeva 建议在 Vault 中创建用户之前先将课程分配给研究角色(培训映射)。如果先创建用户,则需要手动更新他们的培训状态。
受限于环境类型的角色
由于 Studio 在非开发环境(如 TST、培训和生产环境)中是只读的,Vault 提供了一个标准研究角色 CDMS Study Designer Read Only(CDMS 研究设计者只读),用于提供 Studio 的只读访问权限。CDMS Study Designer(CDMS 研究设计者)角色则提供完整的 Studio 访问权限,通常用于开发环境中进行研究设计。在大多数情况下,以下角色不能分配给生产环境中的用户:
- CDMS Super User(CDMS 超级用户)
- CDMS Study Designer(CDMS 研究设计者)
- CDMS Librarian(CDMS 库管员)
建议为这些角色分配特定研究的访问权限。
需要所有研究中心访问权限的角色
某些角色需要具有所有研究中心的访问权限。在当前版本中,以下标准研究角色需要所有研究中心访问权限:
- CDMS API Read Write(CDMS API 读写)
- CDMS Clinical Coder(CDMS 临床编码员)
- CDMS 临床编码器管理员(CDMS Clinical Coder Administrator)
- CDMS Clinical Coder Manager(CDMS 临床编码器管理员)
- CDMS Super User(CDMS 超级用户)
- CDMS User Administrator(CDMS 用户管理员)
- CDMS Study Designer(CDMS 研究设计者)
- CDMS Librarian(CDMS 库管员)
- CDMS Safety Administrator(CDMS 安全管理员)
创建用户帐户
要创建新用户,请执行以下操作:
- 导航到工具 > 系统工具 > 用户。
- 点击新建用户(+ New User)来创建一个新用户。
- 输入名字和姓氏。
- 输入用户名。用户将使用此用户名(加上 @domain.com 后缀)登录 Vault。例如,输入“cordelia.hunter”,用户将以用户名“cordelia.hunter@verteopharma.com”登录。用户名不能包含以下任何特殊字符:@()[ ] \:; < >、空格、引号或非 ASCII 字符。允许包含句号(.),但不能将其用作第一个或最后一个字符。
- 输入用户的电子邮件。
- 可选:输入联合 ID。如果贵组织使用单点登录(SSO),则可能需要为此用户提供联合 ID,以便他们能够通过 SSO 登录。
- 选择一个安全策略(Security Policy)。
- 可选:选择用户类型。
- 可选:输入职称和公司。这些字段仅为信息性字段,与关联这些值的功能无关。
- 选择用户的语言(Language)。这是 Vault 显示 UI 文本所用的语言。
- 选择区域(Locale)。这决定了 Vault 为用户显示数字和日期时使用的格式。
- 选择时区(Timezone)。
- 选择激活日期(Activation Date)。在此日期之前,用户将无法访问 Vault。
- 默认情况下,Vault 会在选择的激活日期发送欢迎电子邮件。如果希望在保存时发送欢迎电子邮件,请将在激活日期发送欢迎电子邮件(Send Welcome Email on Activation Date)设置为否。否则保持设置为是。
- 点击保存。
要将现有域用户添加到当前 Vault,请执行以下操作:
- 导航到工具 > 系统工具 > 用户。
- 从新建用户菜单中选择添加现有用户(+ Add Existing User)。
- 输入用户的用户名。必须精确匹配。
- 点击添加用户(Add User)。
设置用户的研究访问权限(21R1 及更早版本)
- 如果尚未进入编辑模式,点击编辑(Edit)。
- 滚动至研究访问权限(Study Access)部分。
- 如果研究未列在可访问的研究列表中:
- 点击添加研究(+Add Studies)。
- 使用快速切换菜单将研究从可用研究移动到可访问的研究。
- 点击保存。
- 在可访问的研究列表中选择研究。
- 可选:如果希望为该用户提供所有环境和研究中心的访问权限,请将是否授予所有环境和研究中心的访问权限(Grant Access to All Environments and Sites)设置为是。如果只想为特定环境和研究中心设置访问权限,请保持设置为否。
- 对于每个环境,完成以下步骤:
- 选择授予访问权限(Grant Access),允许用户访问该环境。
- 选择一个研究角色来为该用户分配。
- 选择访问所有研究中心(Access All Sites),以便用户可以访问所有研究中心。
- 如果未授予用户所有研究中心的访问权限:通过为国家/地区访问权限选择一个国家/地区,为用户授予访问该研究国家/地区的所有研究中心的权限;或者,通过在研究中心访问权限中选择特定的研究中心,允许访问一个或多个选定的研究中心。
- 可选:如果使用了 Veeva Learning 集成,但希望该用户在未完成分配的培训课程的情况下能够访问研究,可以选择忽略 LMS 状态,假定已培训。例如,想要在开发环境中为研究设计者选择此选项,以便他们可以在无需等待培训的情况下开始设计工作。
- 点击保存。
设置用户的研究访问权限(21R2 及之后版本)
自 21R2 版本起,Veeva 引入了新的 Multi-Role Security 模型。在该模型中,一个用户可以使用单个帐户在同一研究或同一 Vault 中拥有多个研究角色,无需自定义安全配置文件。如果 Vault 是在 21R2 版本(2021 年 8 月)之后创建的,Vault 会自动使用此安全模型。如果在 21R2 版本之前创建,则必需升级此模型。如果尚未升级,Vault 仍在使用 Role by Study 安全模型。请联系 Veeva 服务代表讨论升级事宜。请参阅设置用户的研究访问权限(21R1 及更早版本)以获取使用 Role by Study 安全模型时的设置说明。
在 Multi-Role Security 模型中,可以为用户分配 Vault 中跨所有研究的、研究中跨所有环境的、或在研究中的一个或多个环境中的研究角色。一个用户在单个 Vault 中最多可以拥有十五(15)个研究角色。例如,一个用户可能是首席数据管理员,但同时可以被分配为 CRA 角色,以便在审查(Review)选项卡中预览研究在 CRA 视角下的显示效果。
跨所有研究
要为用户分配跨 Vault 中所有研究的研究角色或多个研究角色,请执行以下操作:
- 导航到工具 > 系统工具 > 用户中找到需要设置的用户。
- 如果尚未进入编辑模式,点击编辑(Edit)。
- 滚动至研究访问权限(Study Access)部分。
-
在是否授予所有研究的访问权限选项选择是。
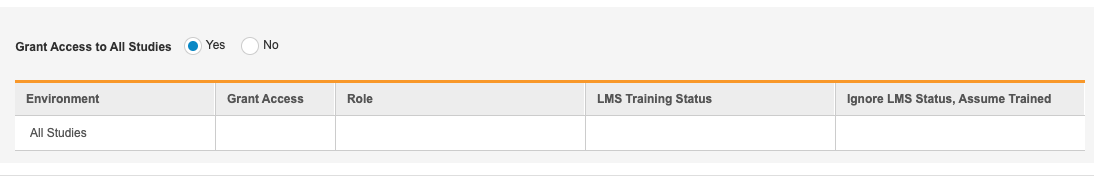
- 点击所有研究行的授予访问权限表格单元格以显示复选框。
- 勾选授予访问权限复选框,赋予用户访问所有研究的权限,并将在第 7 步选择的研究角色授予该用户。
-
从角色(Role)下拉菜单中选择希望授予该用户的研究角色。
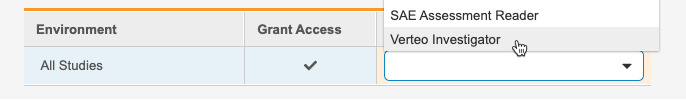
- 可选:如果使用了 Veeva Learning 集成,但希望该用户在未完成分配的培训课程的情况下能够访问研究,可以选择忽略 LMS 状态,假定已培训。例如,想要在开发环境中为研究设计者选择此选项,以便他们可以在无需等待培训的情况下开始设计工作。
- 将鼠标悬停在所有环境列以显示操作菜单。
-
从**操作**菜单中选择添加新角色(+ New Role)。在表格中添加新行。
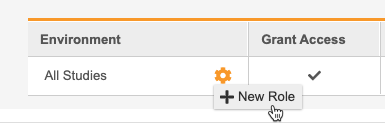
- 在新增行中选择一个角色。
- 重复步骤 5 至 11,直到为该用户分配所有研究角色。
- 点击保存。
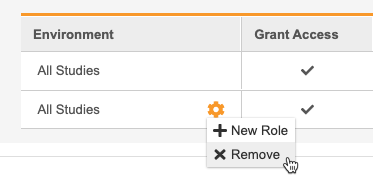
从所有研究中取消分配用户角色
要从用户中移除行并取消研究角色分配,请从该角色行的操作菜单中选择移除(Remove)。
一个研究中跨所有环境
可以在一个研究的所有环境中为用户分配多个角色。要跨所有环境为用户分配角色,请执行以下操作:
- 如果尚未进入编辑模式,点击编辑(Edit)。
- 滚动至研究访问权限(Study Access)部分。
- 如果研究未列在可访问的研究列表中:
- 点击添加研究(+Add Studies)。
- 使用快速切换菜单将研究从可用研究移动到可访问的研究。
- 点击保存。
- 在可访问的研究列表中选择研究。
-
在是否授予所有环境和研究中心的访问权限选项选择是。
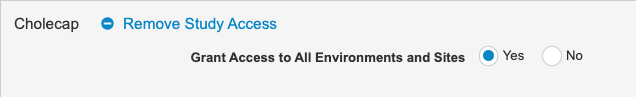
- 从角色下拉菜单中选择研究角色。
- 可选:如果使用了 Veeva Learning 集成,但希望该用户在未完成分配的培训课程的情况下能够访问研究,可以选择忽略 LMS 状态,假定已培训。例如,想要在开发环境中为研究设计者选择此选项,以便他们可以在无需等待培训的情况下开始设计工作。
- 将鼠标悬停在环境列以显示操作菜单。
-
从**操作**菜单中选择添加新角色(+ New Role)。在表格中添加新行。
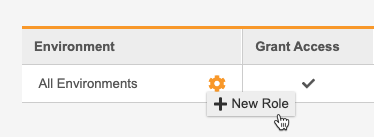
- 在新增行,从角色下拉菜单中选择研究角色。
- 点击保存。
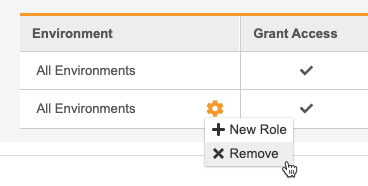
从研究中取消分配研究角色
要移除行并取消角色分配,请从操作菜单中选择移除。
按环境逐一设置
- 如果尚未进入编辑模式,点击编辑(Edit)。
- 滚动至研究访问权限(Study Access)部分。
- 如果研究未列在可访问的研究列表中:
- 点击添加研究(+Add Studies)。
- 使用快速切换菜单将研究从可用研究移动到可访问的研究。
- 点击保存。
- 在可访问的研究列表中选择研究。
- 在是否授予所有环境和研究中心的访问权限选项选择否。
- 找到想要授权的环境所在行。
- 选择授予访问权限(Grant Access)复选框,允许用户访问该环境。
- 从角色下拉菜单中选择研究角色为该用户分配角色。
- 选择访问所有研究中心(Access All Sites),以便用户可以访问该环境下的所有研究中心。
- 如果未授予用户所有研究中心的访问权限:
- 在国家/地区访问权限选项选择国家/地区,允许访问研究国家/地区中的所有研究中心。
- 在研究中心访问权限选项选择特定研究中心,允许访问一个或多个选定研究中心。
- 可选:如果使用了 Veeva Learning 集成,但希望该用户在未完成分配的培训课程的情况下能够访问研究,可以选择忽略 LMS 状态,假定已培训。例如,想要在开发环境中为研究设计者选择此选项,以便他们可以在无需等待培训的情况下开始设计工作。
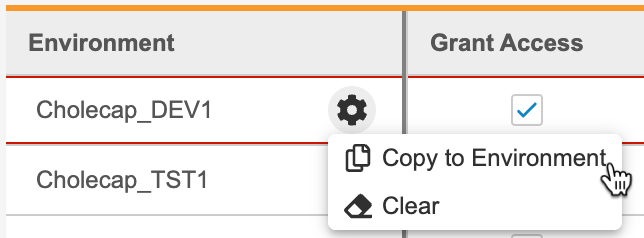
- 要复制访问和角色分配至其他环境,请执行以下操作:
- 将鼠标悬停在要复制的环境上,以显示操作菜单。
-
从操作菜单中选择复制到环境(Copy to Environment)。
-
在从环境复制(Copy From Environment)对话框中,勾选希望复制源环境访问权限的目标环境。
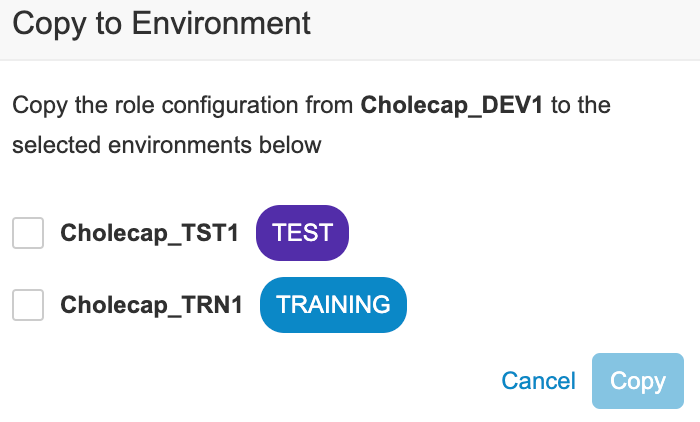
- 单击复制(Copy)。
- 点击保存。
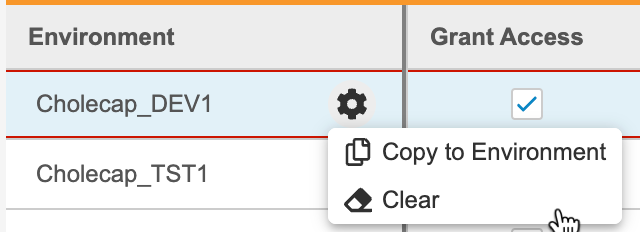
从环境中取消分配研究角色
要移除行并取消角色分配,请从操作菜单中选择清除(Clear)。
如何移除研究访问权限
可以按研究逐个移除访问权限。这将取消该用户在某个研究所有环境中分配的任何研究角色。要移除某个用户对整个研究的访问权限,请执行以下操作:
- 如果尚未进入编辑模式,点击编辑(Edit)。
- 滚动至研究访问权限(Study Access)部分。
- 在可访问的研究列表中选择研究。
-
点击移除研究访问权限(Remove Study Access)。
- 点击保存。
编辑现有用户
可以从 EDC 工具 > 用户(EDC Tools > Users)编辑现有研究用户。
要编辑用户,请执行以下操作:
- 导航到工具 > 系统工具 > 用户。
- 点击想要编辑的用户的姓氏。
- 单击编辑。
- 进行修改。
- 点击保存。
更改用户的访问权限后,将立即生效。
对于跨域用户,只能在当前 Vault 中编辑他们的安全配置文件和应用角色。其他更改必须在该用户的主域中进行。
编辑电子邮件地址
用户的电子邮件地址一旦创建便无法编辑。要管理电子邮件更改,请参考以下指导:
| 场景 | 指导 |
|---|---|
| 用户最初使用了不正确的电子邮件地址进行注册,包括使用 VeevaID 的用户。 | 用户管理员或申办方(对于 VeevaID 用户)应停用该帐户并创建一个新帐户。 |
| 申办方用户由于某项变更而需要修改其电子邮件地址。例如,法定姓名变更或公司名称变更。 | 申办方用户应联系 Veeva 支持来更新其电子邮件地址。 |
导入研究用户
可以通过从 CSV(.csv)或 Excel™(.xlsx)文件中批量导入用户记录来创建研究中的用户。
Excel 中 .CSV 文件的本地化问题:Veeva Clinical Data 默认使用逗号作为 .CSV 文件的分隔符。如果系统设置为非英语语言,在 Excel 中创建或修改 .CSV 文件时可能会遇到上传错误。建议在处理 .CSV 文件时,将系统的语言本地化设置为英语,以避免此问题。
创建导入文件
26R1 版本引入了即时 VeevaID 注册模型及用于用户管理的 person__sys 对象。由于这些变化,研究用户导入模板会因启用人员和即时 VeevaID 用户创建(Enable Person and Just in Time VeevaID User Creation)设置是否激活而有所不同。这些更新是分阶段发布的一部分。所有客户将在 26R2 正式发布时拥有新的注册模式和用户管理变更。
如果 Vault 中激活了启用人员和即时 VeevaID 用户创建设置,请使用以下模板创建导入 CSV 文件:
如果您的 Vault 中未启用 启用人员 和 Just in Time VeevaID 用户创建 设置,请使用以下模板创建导入 CSV 文件:
要创建导入文件,请执行以下操作:
- 下载模板并在首选的编辑器中打开。
- 为每个想添加到研究的用户添加一行。
- 保存文件。
文件限制
在导入 CSV 文件时,需遵循以下限制:
- CSV 文件必须小于 20MB。
- 使用 CSV UTF-8 编码,或不使用任何特殊字符。
必填列
导入文件中需要以下列:
| 列 | 描述 | 示例值 | 必填 |
|---|---|---|---|
| 用户名 | 输入用户的用户名。用户名用于登录。 |
user.name@domain.com、john.smith@verteopharma.com |
|
| 电子邮件 | 输入用户的电子邮件。 |
user.name@email.com |
|
| 用户类型 | 输入用户的类型(研究中心或申办方)。此操作为永久操作。用户信息保存后,用户类型将不可更改。 |
研究中心 |
|
| 标题 | 输入用户的职称。这用于提供信息,不影响用户访问应用程序的能力。 |
主要研究者 |
|
| 姓氏 | 输入用户的姓氏。 |
Smith |
|
| 名字 | 输入用户的名字。 |
John |
|
| 公司 | 输入用户所属的公司或组织名称。这用于提供信息,不影响用户访问应用程序的能力。 |
Verteo Pharma |
|
| 联合 ID | 如果贵组织使用单点登录(SSO)进行身份验证,输入用户的联合 ID。Vault 使用联合 ID 将企业用户名映射到 Vault 用户名以进行 SSO,否则请留空。 |
user.name@enterprise-domain.com |
|
| 语言 | 输入用户的语言,使用语言标签。请参阅此处查看语言及其相应的输入格式列表。 |
en |
|
| 区域 | 使用区域标签,输入用户的区域。 |
en_US |
|
| 时区 | 输入用户的时区。此列需要使用特定格式。请参阅此处查看时区及其相应的输入格式列表。 |
(GMT-08:00) 太平洋标准时间(美洲/洛杉矶) |
|
| 安全策略 | 如果贵组织使用 SSO,输入 SSO 解决方案的安全策略名称。否则,输入 Basic 使用 Vault 认证。 |
Basic |
|
| 跨研究角色 | 如果该用户在 Vault 中所有研究中拥有相同的研究角色,在此处输入该研究角色的角色名。否则请留空,以分配访问特定研究的权限。可通过工具 > 系统工具 > 角色管理(Tools > System Tools > Role Management)查看研究角色列表。 |
CDMS Principal Investigator(CDMS 主要研究者) |
|
| 激活日期 | 返回用户的激活日期。这是用户接收欢迎电子邮件并(如果已选中)访问研究的日期。请注意,如果正在更新现有用户,只有当该用户尚未激活时,才能更改激活日期。无法为活动用户更改激活日期。 |
2/26/21 |
|
| 发送电子邮件 | 输入“Yes”以在激活日期发送欢迎邮件,或立即发送(如果没有提供激活日期)。否则输入“No”跳过发送欢迎电子邮件。 |
是(Yes) |
|
| 研究 | 输入希望用户访问的研究名称。此为研究名称,不包括环境后缀(例如,“Cholecap”,而不是“Cholecap_DEV1”)。如果已为该用户分配跨研究角色,则将此列留空。 |
Cholecap |
|
| 研究环境 | 输入希望用户访问的研究环境(以逗号分隔)。如果已为该用户分配跨研究角色,或者如果将是否访问所有环境设置为 Yes,则将此列留空。 |
Cholecap_DEV1、Cholecap_UAT1、Cholecap |
|
| 是否访问所有环境 | 输入“Yes”允许用户使用同一个研究角色访问研究中的所有研究环境。否则输入“No”。如果已为该用户分配跨研究角色,则将此列留空。 |
否(No) |
|
| 研究角色 | 输入想要为用户在选定环境中分配的研究角色。如果已为该用户分配跨研究角色,则将此列留空。 |
CDMS Principal Investigator(CDMS 主要研究者) |
|
| 是否访问所有研究中心 | 输入“Yes”允许用户访问研究中的所有研究中心。否则,输入“No”,为特定研究中心分配访问权限(在研究中心访问权限列)。 |
否(No) |
|
| 研究访问权限 | 输入“Enabled”允许用户立即访问研究。否则输入“Disabled”。 |
Enabled |
|
| 国家/地区访问权限 | 输入希望允许用户访问的研究国家/地区(以逗号分隔)。授予该研究国家/地区访问该国家/地区所有研究中心的权限。如果将是否访问所有研究中心设置为是,则将此列留空。 |
美国 |
|
| 研究中心访问权限 | 输入希望允许用户访问的研究中心(以逗号分隔)。如果将是否访问所有研究中心设置为是,则将此列留空。如果已在国家/地区访问权限列输入国家/地区,则将此列留空。 |
01-101, 01-102 |
|
| 忽略 LMS 状态 | 输入“Yes”覆盖用户的培训状态,使用户在未完成培训的情况下访问研究。否则,输入“No”要求用户在访问研究前完成培训。 |
否(No) |
|
| 域管理员 | 请注意,只有域管理员才能管理其他域管理员。如果你不是域管理员,请留空。输入“Yes”将用户设置为域管理员。 |
是(Yes) |
|
| 服务可用性通知 | 输入“Yes”设置用户接收服务可用性通知的偏好。输入“No”,则用户无法接收这些通知。 |
是(Yes) |
|
| 产品公告电子邮件 | 输入“Yes”设置用户接收产品公告电子邮件的偏好。输入“No”,则用户无法接收这些公告。 |
是(Yes) |
|
| 状态 | 输入“Inactive”将现有用户的状态设置为非活动。此字段仅用于将活动用户的状态更改为非活动。使用系统工具 UI 激活非活动用户。 |
Active(活动) |
Vault 会在成功导入后,自动填充每个新用户的以下字段:许可类型(全功能用户),生成临时密码并通知用户(已选中)。
区分大小写:将导入文件中的值与 Veeva Cliincal Data 中的这些值匹配时区分大小写。
对于跨域和跨 Vault 用户,只需要填充以下列:
- 用户名
- 研究角色
- 研究中心访问权限
- 国家/地区访问权限
Vault 会忽略其他用户详细信息,因为这些更改只能在用户的主 Vault 或主域中进行。
面向研究中心用户的 VeevaID 指南
导入研究中心用户时,由于 VeevaID 身份验证,某些字段的行为会有所不同。下表列出了与这组用户相关的要求和限制。
| 字段 | VeevaID 用户行为 |
|---|---|
| 用户名 | 当用户类型(User Type)等于研究中心(Site)时,系统会锁定用户名(User Name)字段,因为 VeevaID 用户的 用户名始终与他们的电子邮件地址一致。当用户类型等于申办方(Sponsor)时,用户名字段需要填写值。 |
| 电子邮箱 | 系统要求所有用户必须填写电子邮箱(Email)。 |
| 用户类型 | 将用户类型设置为研究中心会创建一个 VeevaID 用户。使用此用户类型时,系统会忽略以下字段的值:用户名(User Name)、职位(Title)、公司(Company)、安全政策(Security Policy)、发送欢迎电子邮件(Send Welcome Email)、服务可用性通知(Service Availability Notifications)和产品公告电子邮件(Product Announcement Emails)。 |
| 标题 | 无法为 VeevaID 用户配置职位。当用户类型等于研究中心时,系统会忽略该字段中的任何值。 |
| 姓氏 | 当用户类型等于研究中心 且 VeevaID 已存在时,系统会忽略姓氏(Last Name)的值,因为这些值始终反映现有 VeevaID 配置文件属性。 |
| 名字 | 当用户类型等于研究中心 且 VeevaID 已存在时,系统会忽略名字(First Name)的值,因为这些值始终反映现有 VeevaID 配置文件属性。 |
| 公司 | 无法为 VeevaID 用户配置公司。当用户类型等于研究中心时,系统会忽略该字段中的任何值。 |
| 联合 ID | 如果 Vault 域为 VeevaID 使用了单点登录,系统会将任何提供的联合 ID(Federated ID)值保存至该用户。否则请留空。 |
| 语言 | 当用户类型等于研究中心 且 VeevaID 已存在时,系统会忽略语言(Language)的值,因为这些值始终反映现有 VeevaID 配置文件属性。 |
| 区域设置 | 当用户类型等于研究中心 且 VeevaID 已存在时,系统会忽略区域设置(Locale)的值,因为这些值始终反映现有 VeevaID 配置文件属性。 |
| 时区 | 当用户类型等于研究中心 且 VeevaID 已存在时,系统会忽略时区(Timezone)的值,因为这些值始终反映现有 VeevaID 配置文件属性。 |
| 安全策略 | 当用户类型等于研究中心时,系统将安全策略设置为“VeevaID”,并忽略其他提供的值。 |
| 跨研究角色 | 当用户类型等于研究中心且存在跨研究角色时,“导入预览(Import Preview)”页面会显示警告消息,要求管理员确认用户类型及用户的所有研究访问权限。除此之外,VeevaID 用户没有其他区别。 |
| 发送欢迎电子邮件 | 对于 VeevaID 用户,系统会禁用发送欢迎电子邮件(Send Welcome Email)选项。VeevaID 用户会自动收到邀请电子邮件。当用户类型等于研究中心时,系统会忽略该字段中的任何值。 |
| 是否访问所有环境 | 当用户类型等于研究中心且访问所有环境包含值时,“导入预览”页面会显示警告消息,要求管理员确认用户类型以及用户对所有研究环境的访问权限。除此之外,VeevaID 用户没有其他区别。 |
| 研究角色 | 当用户类型等于研究中心,但研究角色值不在研究中心研究团队中时,“导入预览”页面会显示警告消息,要求管理员确认用户类型和用户的非研究中心角色。除此之外,VeevaID 用户没有其他区别。 |
| 是否访问所有研究中心 | 当用户类型等于研究中心且访问所有研究中心字段包含一个值时,“导入预览”页面会显示警告消息,要求管理员确认用户类型以及用户对所有研究中心的访问权限。除此之外,VeevaID 用户没有其他区别。 |
| 服务可用性通知 | 无法为 VeevaID 配置服务可用性通知。当用户类型等于研究中心时,系统会忽略该字段中的任何值。 |
| 产品公告电子邮件 | 无法为 VeevaID 配置产品公告电子邮件。当用户类型等于研究中心时,系统会忽略该字段中的任何值。 |
导入文件
要导入文件,请执行以下操作:
- 导航到工具 > 系统工具 > 用户。
-
点击从文件导入(Import From File)。
- 点击选择文件(Select a file)。
- 选择导入文件。
- 可选:选中页面右上角附加研究中心和国家/地区访问权限复选框,该复选框位于导入按钮旁边。 如果未选中该复选框,则 Vault 将用导入文件中的更新内容替换当前研究中心或国家/地区的访问权限。选中该复选框将允许 Vault 将研究中心或国家/地区访问权限添加到原始访问权限中。
- Vault 会上传文件并验证新用户记录。验证结果显示在预览(Preview)区域中。(请参阅下方可能的验证错误。)
- 可选:如果导入文件包含任何验证错误,请编辑文件以解决这些错误。然后点击更改文件(Change File)重新上传导入文件。
- 所有新用户记录准备就绪后,点击导入(Import)。Vault 开始作业,导入并创建所有新用户记录。作业完成后,Vault 会发送电子邮件通知。
- 单击作业历史记录(Job History)或返回研究(Back to Study)。
导入状态
在准备导入新用户记录时,可能出现三种状态:
| 状态 | 说明 |
|---|---|
| 错误 | 此行上至少有一个错误。错误表示缺少值或值无效。 |
| 警告 | 此行上至少有一个警告。警告表示与现有用户记录存在冲突。 |
| 准备导入 | 此用户记录已完成,可以成功导入 Vault。 |
验证错误
下表列出了可能的验证错误及其解决方法:
| 错误 | 字段 | 说明 | 解决步骤 |
|---|---|---|---|
| {字段} 为必填项 | 全部 | 该字段为必填项。 |
为此字段提供一个值,然后重新上传导入文件。 |
| 非活动用户 | 全部 | 跨域用户在其主域中被标记为非活动。 |
从 CSV 文件中移除该非活动的跨域用户行,并重新上传导入文件。 |
| 没有创建跨域用户的权限 | 全部 | 你没有管理员权限:安全性:用户:添加跨域用户权限,该权限是创建跨域用户所必需的。 |
从 CSV 文件中移除跨域用户行,并重新上传导入文件。 |
| 环境不存在 | 研究环境 | 提供的研究环境不存在。 |
验证是否输入了正确的研究环境,纠正错误并重新上传导入文件。 |
| 无效研究环境 | 研究环境 | 提供的研究环境不存在,或者如果是否访问所有环境设置为否,则未提供研究环境。 |
更新研究环境并重新上传导入文件。 |
| 无效电子邮件格式 | 电子邮件 | 提供的电子邮件格式无效。 |
确认电子邮件地址正确,并以 someone@example.com 格式输入。移除任何特殊字符,并重新上传导入文件。 |
| 无效用户名 | 用户名 | 提供的用户名格式无效,或 Vault 无法找到导入文件中包含用户名的跨域用户。 |
移除任何特殊字符(@ ( ) [ ] .: ; < >),修正跨域用户的用户名,并重新上传导入文件。 |
| 无效时区 | 时区 | 提供的时区格式无效。 |
输入支持的时区并重新上传导入文件。请参阅此处查看合适的输入格式列表。 |
| 无效区域 | 区域 | 提供的区域设置 在此 Vault 中不存在。 |
输入支持的区域并重新上传导入文件。请参阅此处查看合适的输入格式列表。 |
| 无效语言 | 语言 | 提供的语言不受支持。 |
输入支持的语言并重新上传导入文件。请参阅此处查看合适的输入格式列表。 |
| 无效状态 | 研究状态 | 提供的研究状态不是此字段的选项。 |
输入“Enabled”或“Disabled”,并重新上传导入文件。 |
| 无效安全策略 | 安全策略 | 提供的安全策略不是此字段的选项。 |
输入“Basic”并重新上传导入文件。 |
| 无效应用角色 | 跨研究角色、研究角色 | 提供的研究角色不存在于此 Vault 中或拼写错误。 |
输入有效的研究角色(以前称为应用角色),并重新上传导入文件。可以从系统工具 > 用户(System Tools > Users)中的添加用户对话框或管理员 > 用户和组 > 应用角色(Admin > Users & Groups > Application Roles)中查看研究角色列表。 |
| 无效研究中心 | 研究中心访问权限 | 提供的研究中心不存在于研究中或拼写错误。也不能列出所有研究中心。提供用户所有研究中心访问权限以授予对研究中所有研究中心的访问权限。 |
为研究输入有效的研究中心或研究中心列表,并重新上传导入文件。可以从 EDC 工具 > 研究中心(EDC Tools > Sites)中查看研究中心列表。 |
| 无效国家/地区 | 国家/地区访问权限 | 提供的国家/地区不存在于研究中或拼写错误。 |
输入研究中有效的研究国家/地区,并重新上传导入文件。可以从 EDC 工具 > 研究国家/地区(EDC Tools > Study Countries)中查看研究国家/地区列表。 |
| 激活日期必须设置为未来日期 | 激活日期 | 提供的激活日期不是未来的日期(基于导入的日期时间)。 |
更新激活日期,并重新上传导入文件。 |
| 联合 ID 长度不能超过 100 个字符 | 联合 ID | 联合 ID 的字符限制为 100。 |
输入字符限制内的联合 ID,并重新上传导入文件。 |
| {输入} 不存在 | 域管理员、服务可用性通知、产品公告电子邮件 | 此字段仅接受“Yes”或“No”。 |
更新域管理员字段,并重新上传导入文件。 |
| 只有域管理员才能管理其他域管理员 | 域管理员 | 只有是域管理员的用户可以更改其他也是域管理员的用户。 |
删除修改域管理员的行,并重新上传导入文件。 |
| 状态必须为“活动”或“非活动” | 状态 | 状态字段仅接受“活动”或“非活动”。 |
更新状态字段,并重新上传导入文件。 |
| 无法修改自己的研究访问权限 | 访问权限相关字段 | Vault 不允许修改自己的研究访问权限。如果你需要修改自己的访问权限,请联系 Vault 管理员。 |
移除你自己的用户行,并重新上传导入文件。 |
| 用户类型为必填 | 用户类型 | 每个用户/每行数据都必须填写“用户类型”字段。 |
为此字段提供一个“研究中心”或“申办方”值,然后重新上传导入文件。 |
| 无效用户类型 | 用户类型 | 提供的用户类型不属于支持的选项。 |
输入“研究中心”或“申办者”,并重新上传导入文件。 |
| 现有用户的“用户类型”一旦设置后,便无法更改 | 用户类型 | 该用户的用户类型已完成设置,无法更改。 |
请将“用户类型”值更新为与该用户现有类型一致,或留空该字段。 |
| 为同一用户输入的用户类型存在冲突。一名用户只能有一个用户类型值。 | 用户类型 | 导入文件中同一用户被列出了不同的“用户类型”值。 |
请移除冲突的行,并确保每个用户仅对应一个“用户类型”值。 |
验证警告
下表列出了可能的验证警告及其解决方法:
| 警告 | 说明 | 解决步骤 |
|---|---|---|
| 重复的用户记录 | 导入文件中包含一个用户记录的两行或多行重复内容。 |
从导入文件中删除重复的行。对于自动配置研究,导入文件中包含一个用户和研究环境组合的两行或多行重复记录。 |
| 用户已存在。正在应用研究访问权限。 | 该用户已存在于 Vault 或研究环境中。导入时,Vault 不会创建新的用户记录,而是将此用户添加到研究中。 |
从导入文件中删除该用户行。可以手动将此用户添加到研究中。 |
| 激活日期将设置为今天,因为未指定激活日期 | 未为激活日期指定日期,因此 Vault 自动将该字段设置为当前日期。 |
输入激活日期,并重新上传导入文件。 |
| 用户已存在。激活日期将被忽略。 | 指定的用户已经存在且已激活。Vault 将应用其他更改,但会忽略激活日期的更改。 |
无 |
| 外部研究的研究中心和国家/地区访问将被忽略。 | 外部研究(OpenEDC)的国家/地区和研究中心在其自身系统中管理,而非在 Vault CDMS 中管理。 |
无 |
| 用户名与已连接的 Vault 中的一个现有用户匹配。如果继续进行此导入操作,将创建一个对此 Vault 具有指定访问权限的跨 Vault 用户。在继续之前,请确保“用户名”值唯一。 | 已连接的 Vault 中存在与该用户同名的用户。 |
除非你打算添加来自其他 Vault 的现有用户,否则请在继续前确保每个用户的用户名值唯一。 |
| 用户类型为“研究中心”,但访问权限并非是研究中心特定的。用户类型一经设置,不得更改。 | 所导入用户的用户类型为“研究中心”,但拥有广泛访问权限(例如:访问所有环境、访问所有研究中心或跨研究角色)。若现有用户拥有其他具有广泛访问权限的角色,也会触发此警告。 |
请确保用户确实是研究中心用户,且应使用 VeevaID。 |
| 用户类型为“研究中心”,但角色不在研究中心团队中。用户类型一经设置,不得更改。 | 导入的用户类型为“研究中心”,但分配的研究角色不属于研究中心质疑团队。若该用户已拥有其他不属于研究中心质疑团队的角色,也会触发此警告。 |
请确保用户确实是研究中心用户,且应使用 VeevaID。 |
| 研究中心用户电子邮件与活跃的 VeevaID 用户相匹配。链接 VeevaID 用户时,用户名、安全策略和配置文件属性将被忽略。 | 新“研究中心”用户的电子邮件与现有 VeevaID 用户匹配。系统会将该用户链接到 VeevaID 帐户,并忽略 CSV 文件中的部分个人资料属性。 |
无 |
| 将用户指定为“研究中心”类型,但“绕过 VeevaID 检查”设置为“是”。将不会创建或链接 VeevaID 用户,且该用户将拥有一个单独的培训帐户(如适用)。这是不可逆转的。 | 新“研究中心”用户的“绕过 VeevaID 检查”字段被设为“是”。系统将创建独立的培训帐户,而非链接到 VeevaID,该用户将无法通过 VeevaID 访问 EDC。 |
请检查并确保该用户不应创建为 VeevaID 用户。 |
| 研究中心用户电子邮件与任何活跃的 VeevaID 用户不匹配。注册 VeevaID 的邀请将发送至所提供的电子邮件。用户只有注册并创建了自己的 VeevaID 帐户后,才能访问该 Vault。 | 新“研究中心”用户的电子邮件地址未匹配到现有 VeevaID 用户,因此系统将发送创建新 VeevaID 帐户的邀请。 |
无 |
导出研究用户
可以将研究中的用户信息导出为 CSV 文件。这对于记录保存和用户清单管理非常有用。请注意,在用户列表中应用的任何筛选条件也会应用于导出。还可以导出研究用户列表以导入到另一个研究中,复制所有研究用户访问设置到该研究。
要导出研究用户,请执行以下操作:
- 导航到工具 > 系统工具 > 用户。
-
从操作(Actions)菜单中,选择 CSV。
- Vault 会开始创建用户 CSV 文件的作业。完成后,Vault 会发送一封电子邮件通知,其中包含用于下载输出文件的链接。
该研究用户导出文件包含上述所有列。要将用户导入到另一个研究中,请将导出的文件中研究中心访问权限和国家/地区访问权限列的值更新为目标研究的相应值,然后按照这些步骤进行导入。Vault 在导入时会忽略上次登录列。
重置用户密码
在需要时,可以重置现有用户的密码。
要重置用户密码,请执行以下操作:
- 导航到工具 > 系统工具 > 用户。
- 在列表中找到要重置密码的用户。
- 将鼠标悬停在该用户的姓氏上以显示操作菜单。
- 从操作菜单中选择重置密码(Reset Password)。
- 在确认对话框中,点击重置密码。
重新发送用户的欢迎电子邮件
要重新发送用户的欢迎电子邮件,请执行以下操作:
- 导航到工具 > 系统工具用户。
- 在列表中找到要重新发送欢迎电子邮件的用户。
- 将鼠标悬停在该用户的姓氏上以显示操作菜单。
- 从操作菜单中选择发送欢迎电子邮件(Send Welcome Email)。
- 在确认对话框中,点击发送欢迎电子邮件。
更改帐户状态
Vault 不允许完全删除用户帐户,而是可以停用不再使用的用户帐户。这将阻止该帐户访问 Vault,但不会将其从系统中移除。如果需要,可以稍后重新激活该用户帐户。
停用单个用户
要停用单个用户,请执行以下操作:
- 导航到工具 > 系统工具 > 用户。
- 在列表中找到要停用的用户。
- 将鼠标悬停在该用户的姓氏上以显示操作菜单。
- 从操作菜单中选择停用(Inactivate)。
- 在确认对话框中,点击停用用户(Inactivate User)。
批量停用用户
要批量停用用户,请执行以下操作:
- 导航到工具 > 系统工具 > 用户。
- 选择要停用的用户。选中选择所有用户复选框以选择 Vault 中的所有用户。
- 点击停用(Inactivate)。
- 在确认对话框中,点击停用。
激活用户
要激活单个用户,请执行以下操作:
- 导航到工具 > 系统工具 > 用户。
- 在列表中找到要激活的用户。
- 将鼠标悬停在该用户的姓氏上以显示操作菜单。
- 从操作菜单中选择激活(Activate)。
- 在确认对话框中,点击激活用户(Activate User)。
批量激活用户
要批量激活用户,请执行以下操作:
- 导航到工具 > 系统工具 > 用户。
- 选择要激活的用户。选中选择所有用户复选框以选择 Vault 中的所有用户。
- 点击激活(Activate)。
- 在确认对话框中,点击激活用户。
用户活动报告
可以使用用户活动报告轻松跟踪用户在 Vault 中的活动。该报告(CSV 格式)是用户活动的按时间顺序的日志,包括登录尝试、密码重置等。了解如何生成用户活动报告。